Dans le domaine de la sécurité de l’information, cette décennie a vu de plus en plus d’outils techniques développés, et ce avec un soin de plus en plus important accordé à la qualité et fiabilité de ceux-ci. Devant cette abondance d’outils, utilisés autant pour l’attaque que pour la défense ; cette intervention a pour principal objectif de présenter les résultats d’une étude quantitative réalisée sur les outils référencés par 4 sources de renom (packetstorm, n0where, kitploit et toolswatch) sur différents critères :
– évolution du nombre d’outil (vu par le nombre de publications)
– plateformes d’hébergement utilisées
– statistiques sur les dépôts Github utilisés (stars, forks, commits etc.)
– durée moyenne de maintenance d’un outil
– outils les plus populaires / avec le plus de contributions
– langages utilisés
– etc.
L’autre objectif de cette intervention est également de lister quelques bonnes pratiques de développement et de publication (packaging, capacités et options à supporter par défaut etc.), afin que vos (nos) outils soient ergonomiques et évolutifs.
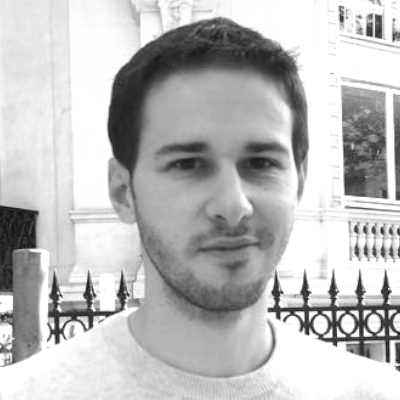
Bio : Thomas Debize travaille dans la sécurité de l’information et aime partager des idées autour de ce domaine, que ce soit sur son dépôt Github (https://github.com/maaaaz) ou lors de conférences