UNLOCK YOUR BRAIN { HARDEN YOUR SYSTEM
Les 4 et 5 novembre 2022 à Brest

UNLOCK YOUR BRAIN, HARDEN YOUR SYSTEM #UYBHYS22

Cet événement est organisé conjointement par le Cantine numérique Brest et DIATEAM avec le soutien de nos partenaires.

Vers 2023 !
UYBHYS22 Sticker Image

Ateliers : 4 novembre

Ingénierie inverse mobile avec r2frida

Alex SOLER ALVAREZ (NowSecure)

Eduardo NOVELLA

Combiner l'analyse dynamique et statique est la clé pour résoudre rapidement de nombreux défis lors de l'analyse de binaires. Avez-vous déjà envisagé de combiner Radare2 avec Frida? Cette combinaison a donné naissance à "r2frida", un plugin d'E/S qui vous permet de mettre la puissance de Frida into r2land.

Au cours de cet atelier, nous vous montrerons comment utiliser "r2frida", principalement sur les applications mobiles. Les participants découvriront la sécurité offensive du mobile, par exemple comment déballer un malware ou contourner les protections de sécurité. L'atelier convient aux pentesters, reversers, analystes de malwares et développeurs mobiles souhaitant approfondir la sécurité mobile.

Analyzing Cobalt Strike Balises, serveurs et trafic

Didier STEVENS (NVISO)

Dans cet atelier de 2 heures, nous utiliserons de nouveaux outils développés par Didier Stevens pour traiter des Cobalt Strike balises.

Il fut un temps où un membre de la blue team pouvait dire : « cet échantillon que je viens d'analyser est un Cobalt Strike balise : Je suis sûr qu'il s'agit d'un test au stylo ».

906 LE PRÉSIDENT : Et c'est cette ventilation que vous n'avez pas faites? Cobalt Strike est devenu très populaire auprès des criminels ordinaires, et même de certains groupes APT. De nos jours, si vous rencontrez un Cobalt Strike échantillon, votre organisation a plus de chances d'être sous une véritable attaque que sous une attaque simulée…

Read More

Analyse des balises de frappe, des serveurs et du trafic au cobalt

Didier Stevens

Dans cet atelier de 2 heures, nous utiliserons de nouveaux outils développés par Didier Stevens pour faire face à la grève malveillante du cobalt balises.

Il fut un temps où un membre de la blue team pouvait dire : « cet échantillon que je viens d'analyser est une balise Cobalt Strike : je suis sûr que c'est un test d'intrusion ». Ce n'est plus le cas : Cobalt Strike est devenu très populaire auprès des criminels ordinaires, et même de certains groupes APT. De nos jours, si vous rencontrez un échantillon Cobalt Strike, votre organisation a plus de chances d'être sous une véritable attaque que sous une attaque simulée.

Didier a développé des outils pour extraire la configuration des balises Cobalt Strike, pour détecter les balises Cobalt Strike et pour analyser/décrypter le trafic réseau Cobalt Strike.

Ces outils permettent de traiter les balises Cobalt Strike sans avoir à faire de rétro-ingénierie du code malveillant.

Comme d'habitude, cet atelier est 100% pratique. Juste quelques diapositives, de nombreux exercices.

BIO: Didier Stevens (SANS ISC Handler, Microsoft MVP) is a Senior Analyst working at NVISO (https://www.nviso.be). Didier is a pioneer in malicious document research and analysis, and has developed several tools to help with the analysis of Cobalt Strike artifacts. You can find his open source security tools on his IT security related blog. http://blog.DidierStevens.com

COMMSEC LAB: Template Injection On Hardened Targets

Lucas PHILIPPE (YesWeHack)

Lors de sa présentation à la Black Hat 2015, James Kettle a expliqué comment les injections de templates pouvaient mener à l'exécution de code. En conclusion, il recommandait d'exécuter les applications dans des conteneurs à privilèges limités et avec un système de fichiers en lecture seule. Six ans plus tard, les conteneurs sont devenus le standard du déploiement d'applications web, et obtenir une exécution de code dans un conteneur bien isolé peut sembler à faible impact. Dans cet atelier, nous explorerons de nouvelles techniques d'injection de templates spécialement conçues pour les environnements durcis.

Nous nous concentrerons sur deux environnements :

  • Python avec flasque / Jinja2
  • JavaScript avec Express / Vue
Nous allons construire notre propre outillage en Python pour résoudre une série de défis avec une difficulté croissante.

Conférences : 5 novembre

Le droit de la violence numérique : légitime défense et action offensive

Marc-Antoine LEDIEU (Ledieu-Avocats)

Les professionnel(le)s de la sécurité des systèmes d'information - dans leur immense majorité - ignorent qu'il existe des règles légales qui s'appliquent à leur métier.

Ils/elles bottent facilement en touche en se définissant comme "hacker éthique" (traduire par "pirate moral" , ce qui est objectivement un oxymore).

Et si on faisait un peu de droit ?

Regardons quelles sont les règles légales applicables à un accès et à un maintien dans un système d'information, ce qu'est la légitime défense numérique, et si les actions numériques offensives sont autorisées (ou non).

Et si on regardait aussi ces règles à partir de cas pratiques ?

L'outil de reconnaissance Hunt3r

William LE BERRE (BZHunt)

Joshua MARTINELLE (Tenable)

Hunt3r vise à simplifier la reconnaissance de domaine en essayant de combiner trois choses :

  • Speed of scans
  • Exactitude des résultats
  • Portabilité des données

Hunt3r ne veut pas être l'outil le plus complet possible mais celui qui correspond le mieux à notre méthodologie.

À une époque où tout le monde dépend fortement de l'automatisation, cette de régulation de Jhaddix explique parfaitement pourquoi vous devriez construire un outil adapté à vos besoins.

Avant d'utiliser Hunt3r, demandez-vous donc si l'outil vous convient. Dans notre cas, l'outil est principalement développé pour scanner de nombreuses cibles en parallèle et rapidement, en optimisant les résultats et le temps passé.

Ratatouille, outil d'administration à distance caché

Ayrwan GUILLERMO (DGA MI)

Le sujet de cette intervention, basée sur la démonstration, est de vous partager ce que j'ai développé comme outil chez DIATEAM lors de mon stage de fin d'études d'ingénieur de l'ENSTA Bretagne.

Cet outil permet de contrôler un ordinateur (Windows) à distance (visualisation de l'écran, contrôle souris/clavier) sans que l'utilisateur n'ait le visuel de ce que l'attaquant fait.

L'idée sous-jacente est de créer un autre "Desktop" que celui utilisé par l'utilisateur puis d'interagir avec ce "Desktop" pour récupérer les images des fenêtres et envoyer les contrôles.

Une seconde version qui sera présentée permet de faire passer le flux de communications par twitch tv, l'image de l'écran étant streamée et les contrôles souris/clavier passant dans le chat.

Étude d’un port en guerre : approche par l’analyse du flux de containers

François Guiziou - Docteur en géographie et chercheur au CNRS (laboratoire IDÉES - UMR 6266)

La présentation s’attachera à traiter les flux de containers comme un proxy pour évaluer sur plusieurs années les évolutions d’un conflit civil dans un État du Moyen-Orient. Des statistiques en la matière existent, fournies - chèrement - par des contractors aux institutions internationales, mais leur qualité est très variable selon les régions, particulièrement en zone de conflit. Dans ce cas précis, elles sont a minima sujettes à caution.

Pour dépasser ces limites, une méthode OSINT aussi simple qu’efficace a été développée. Il s’agit d’analyser des images satellites accessibles aisément (i.e. Google Earth/Maxar), d’identifier les différentes zones traitant les containers (connaissance métier) puis de définir leur niveau d’occupation (SIG/Qgis). Cette méthode est surtout un changement de paradigme dans le traitement des données concernant les containers : il ne s’agit plus de les dénombrer mais d’évaluer leur occupation spatiale par zone. L’avantage de cette méthode est sa grande simplicité permettant de former rapidement des opérateurs à son fonctionnement et pour des résultats robustes...

Read More

Étude d’un port en guerre : approche par l’analyse du flux de containers

François Guiziou

La présentation s’attachera à traiter les flux de containers comme un proxy pour évaluer sur plusieurs années les évolutions d’un conflit civil dans un État du Moyen-Orient. Des statistiques en la matière existent, fournies - chèrement - par des contractors aux institutions internationales, mais leur qualité est très variable selon les régions, particulièrement en zone de conflit. Dans ce cas précis, elles sont a minima sujettes à caution.

Pour dépasser ces limites, une méthode OSINT aussi simple qu’efficace a été développée. Il s’agit d’analyser des images satellites accessibles aisément (i.e. Google Earth/Maxar), d’identifier les différentes zones traitant les containers (connaissance métier) puis de définir leur niveau d’occupation (SIG/Qgis). Cette méthode est surtout un changement de paradigme dans le traitement des données concernant les containers : il ne s’agit plus de les dénombrer mais d’évaluer leur occupation spatiale par zone. L’avantage de cette méthode est sa grande simplicité permettant de former rapidement des opérateurs à son fonctionnement et pour des résultats robustes.

Il est ainsi possible de mieux décrire les événements, à court et long termes, d’une guerre par l’étude d’un port et de son terminal dédié aux containers. Les flux marchands doivent absolument rentrer en compte dans l’évaluation d’une situation conflictuelle, mais sont bien souvent relégués au rang d’informations accessoires, loin derrière le militaire.

Francois H. Guiziou est docteur en géographie et chercheur au CNRS (laboratoire IDÉES - UMR 6266). Il est spécialisé sur l’étude des ports et du transport maritime dans le sud de la mer Rouge et sur la façade de l’Afrique de l’Est.

Et si on cassait RSA ?

Kwame YAMGNANE

RSA est un protocole de sécurité, l’un des piliers d’internet. Sans lui pas de HTTPS avec tout ce que cela sous-entend.

Et pourtant, les technologies quantiques pourraient le casser, rendant Internet moins sûr ?

Ce talk a pour but de vous présenter les ordinateurs quantiques, leurs concepts et leurs portées.

Bonjour, votre pentest est idiot !

Jean-Philippe GAULIER

Depuis plus de vingt ans, la crème des audits est détenue par le test d'intrusion. Révélation masochiste ou triste réalité technique, il existe peu de rapports où l'attaquant fictif ne ressort pas grand vainqueur de son défi.

En 2022, la majorité des tests demandés sont encore purements technique. Un Active Directory pour 5 postes windows, des bases de données en écoute directe sur Internet, des frameworks de développements obsolètes depuis plus de trois ans, des XSS stockés, voilà notre quotidien... Comment cela peut-il encore arriver après plus de 20 ans de tests techniques et une forte publication scientifique et présence médiatique ?! Qu'est-ce que nous manquons ?

A travers plus de deux ans d'audit autour de l'hygiène de la sécurité informatique, bien loin des standards internationaux, nous reviendrons sur les écueils les plus flagrants que nous avons rencontrés dans les PME françaises et sur les pistes de sparadraps à appliquer pour avoir l'espoir un jour de trouver de véritables défis pour nos hackers en herbe.

Extraction du firmware d'un SSD SATA, pour le plaisir et pour apprendre

Samy LAHFA

L'extraction du firmware depuis le matériel est généralement assez obscure pour les non-initiés et nécessite du matériel spécifique (mais rassurez-vous, il est le plus souvent peu coûteux). Cette conférence espère éclairer les étapes, difficultés et pièges rencontrés lors de la rétro-ingénierie matérielle, en prenant un SSD SATA comme exemple. Elle explique aussi brièvement ce qu'il faut faire, après extraction, pour se lancer dans la rétro-ingénierie et, avec un peu de chance, trouver de belles vulnérabilités dans un firmware embarqué. Extraire le firmware d'un SSD n'est pas un processus simple, de la reconnaissance des puces SPI aux goulots d'étranglement liés au matériel dont on dispose et aux spécificités de la carte cible.

Dans un premier temps, une manière d'identifier les puces SPI sur une carte cible d'exemple sera présentée, ainsi que des indications sur la lecture de la documentation technique. Nous montrerons une méthode simple pour extraire le firmware d'un SSD à l'aide de matériel bon marché, ainsi qu'une explication rapide de l'usage de Flashrom, le logiciel utilisé pour dialoguer avec la puce. Nous aborderons aussi certains problèmes pouvant survenir lors de l'extraction d'un firmware SPI et comment les résoudre : problèmes matériels menant à des données corrompues, voire, dans de rares cas, la mise hors service du matériel !

Enfin, nous montrerons comment certains détails peuvent nous aider à trouver la bonne architecture de la machine cible, nécessaire pour commencer la rétro-ingénierie du firmware dans des outils comme Ghidra ou tout autre logiciel de rétro-ingénierie.
RedTeaming in a Jurassic World

Adrien BARCHAPT (DIATEAM)

Lors de l'élaboration de scénarios d'entraînement nous sommes de plus en plus confrontés a de nombreux outils défensifs, EDR,AV,SOAR,SIEM,XDR...

Ces outils bien que facilitant le travail des équipes défensives, et rendant notre tâche plus compliquée, peuvent devenir parfois de précieux alliés pour une RedTeam.

Au travers d'une présentation et de courtes démonstrations, il sera démontré la capacité de transformer un outil défensif déjà déployé sur un parc en Agent malveillant.

Application du cadre ATT&CK de MITRE pour analyser les campagnes de rançongiciels

Marc Rivero LOPEZ (Kaspersky)

L'état de l'art autour des rançongiciels est l'une des principales préoccupations des organisations privées comme publiques. Depuis que le rançongiciel est passé à un modèle RaaS, on a pu observer comment les différents groupes ont adapté leurs TTP à cette évolution. Connaître les TTP de ces groupes sera le ciment capable de fédérer des équipes diverses opérant à différents niveaux avec des priorités différentes. L' Équipe mondiale de recherche et d'analyseAlias L'équipe GReAT de Kaspersky a analysé des milliers d'opérations menées par les autres groupes RaaS et en a tiré des conclusions sur la façon dont ces opérations sont conduites et sur les TTP que l'industrie devrait privilégier pour les suivre ou défendre les différentes organisations.

Nous nous sommes appuyés sur nos statistiques pour sélectionner les groupes les plus actifs, avons analysé en détail les attaques qu'ils ont menées, et employé les techniques et tactiques décrites dans MITRE ATT&CK® to identify a large number of shared TTPs.

En suivant tous les groupes et en détectant les attaques, nous constatons que les techniques de base restent les mêmes tout au long de la chaîne de cyber-attaque. Les schémas d'attaque ainsi révélés ne sont pas accidentels car cette classe d'attaque nécessite que les pirates passent par certaines étapes, telles que la pénétration du réseau de l'entreprise ou de l'ordinateur de la victime, la diffusion de logiciels malveillants, la découverte ultérieure, le détournement de compte, la suppression des clichés instantanés, la suppression des sauvegardes et enfin, la réalisation de leur objectif.

Communication de crise cyber : quand les attaquants s'en mêlent et que l'on s'emmêle !

Stéphanie LEDOUX (ALCYCONIE)

La communication constitue l’un des principaux vecteurs de mitigation des impacts d’une crise. La particularité des crises cyber ?

La communication offre aux attaquants un levier redoutablement efficace pour faire pression voire un chemin d’attaque supplémentaire. Cela est d’autant plus vrai quand les spécificités de la communication de crise cyber ne sont pas maîtrisées.

Du hoax à l’achat d’espace sur Facebook, les attaquants se jouent des tentatives de communication de crise de leurs victimes.

Pas de pitié diront certains, quel amateurisme diront les autres.

Events Timeline

Ateliers & CTF : 4 novembre 2022

Timings Emplacement Événements
Friday 4.11 / 8:00 - 10:00 Lycée Javouhey / Entrance hall INSCRIPTION & CAFÉ DE BIENVENUE
Vendredi 4.11 / 9:00 - 14:00 Lycée Javouhey / Auditorium Alex Soler Alvarez & Eduardo Novella : « Mobile Reverse Engineering avec r2Frida »
Friday 4.11 / 10:00 - 12:00 Lycée Javouhey / Auditorium Didier Stevens : « Analyse des balises, serveurs et trafic Cobalt Strike »
Friday 4.11 / 10:00 - 13:00 Lycée Javouhey / Auditorium Lucas Philippe: "COMMSEC LAB: Template Injection On Hardened Targets"
Friday 4.11 / 14:30 - 19:00 Lycée Javouhey / Auditorium CTF "Attack/Defense" by ESN'HACK, AtlantHack & DIATEAM

Conférences : 5 novembre 2022

Timings Emplacement Événements
Samedi 5.11 / 8:45 - 9:45 Lycée Javouhey / Entrance hall INSCRIPTION & CAFÉ DE BIENVENUE
Saturday 5.11 / 9:45 - 10:00 Lycée Javouhey / Auditorium Début de la conférence / Introduction & accueil / Informations
Samedi 5.11 / 10:00 - 10:30 Lycée Javouhey / Auditorium Marc-Antoine LEDIEU : "Le droit de la violence numérique : légitime défense et action offensive."
Saturday 5.11 / 10:30 - 11:00 Lycée Javouhey / Auditorium William LE BERRE & Joshua MARTINELLE : "L'outil de reconnaissance Hunt3r"
Saturday 5.11 / 11:00 - 11:30 Lycée Javouhey / Auditorium Ayrwan GUILLERMO : « Ratatouille, outil d'administration à distance caché »
Saturday 5.11 / 11:30 - 12:00 Lycée Javouhey / Auditorium François GUIZIOU : "Étude d’un port en guerre : approche par l’analyse du flux de containers"
Samedi 5.11 / 12:00 - 13:30 Lycée Javouhey / Lunch room - Canteen Pause déjeuner
Saturday 5.11 / 13:30 - 13:45 Lycée Javouhey / Auditorium Début de la session de l'après-midi / Informations
Samedi 5.11 / 13:45 - 14:15 Lycée Javouhey / Auditorium Kwame YAMGNANE : "Et si on cassait RSA ?"
Saturday 5.11 / 14:15 - 14:45 Lycée Javouhey / Auditorium Jean-Philippe GAULIER : "Bonjour, votre pentest est idiot !"
Saturday 5.11 / 14:45 - 15:15 Lycée Javouhey / Auditorium Samy LAHFA : « Dumping firmware from a SATA SSD for fun & learning purpose »
Samedi 5.11 / 15:15 - 15:45 Lycée Javouhey / Entrance hall Pause / Café
Saturday 5.11 / 15:45 - 16:15 Lycée Javouhey / Auditorium Adrien BARCHAPT : "RedTeaming dans un monde jurassique !"
Samedi 5.11 / 16:15 - 17:00 Lycée Javouhey / Auditorium Marc RIVERO LOPEZ : "Applying MITRE ATT&CK framework to analyze ransomware campaigns"
Saturday 5.11 / 17:00 - 17:30 Lycée Javouhey / Auditorium Stéphanie LEDOUX : "Communication de crise, quand les attaquant s'en mêlent et qu'on s'emmêle"
Saturday 5.11 / 17:30 - 17:45 Lycée Javouhey / Auditorium Conclusion
  
Saturday 5.11 / 19:00 - 00:00 « Lieu secret dans le centre-ville » Social event / Party

Nos partenaires

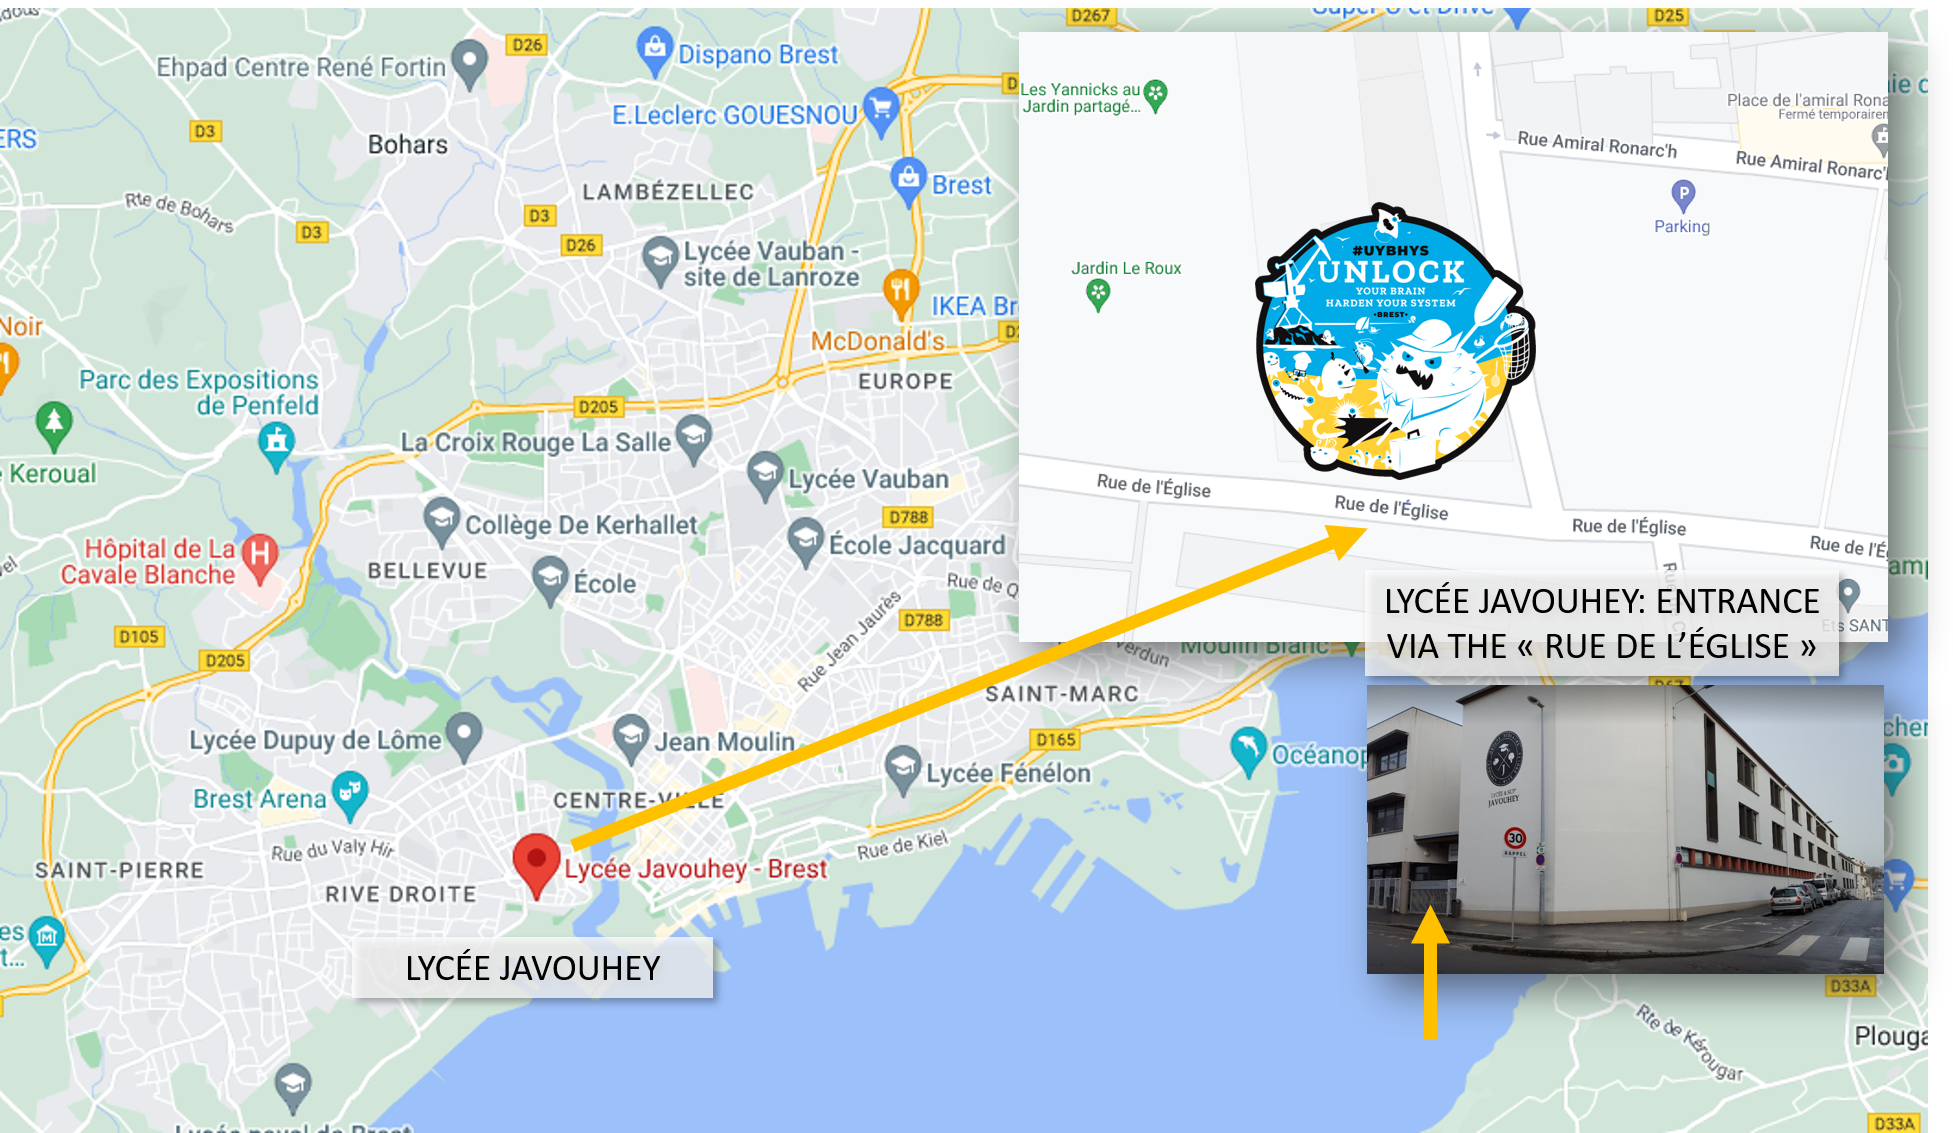
Venue

Lycée Javouhey, 29200 Brest, Bretagne, France

Entrance via "rue de l'église"

Venue to Lycée Javouhey